
Matérias e Novidades
Análises, guias práticos e novidades sobre governança, privacidade, segurança e gestão pública — escritos por quem implanta, não por quem só observa.
-
Ambientes livres do tabaco: saúde, lei e produtividade
29 de agosto é o Dia Nacional de Combate ao Fumo, criado pela Lei 7.488/1986. A lei antifumo, a queda histórica do tabagismo no Brasil e o que…
-
Os padrões que vão pautar a próxima década: criptografia pós-quântica, passaporte digital de produto e relato de sustentabilidade
Três ondas de padronização já publicadas — PQC do NIST, ESRS europeus e o passaporte digital de produtos — vão reescrever requisitos de contratos nos próximos anos. Radar…
-
Espionagem industrial não usa capa e punhal: usa LinkedIn, fornecedor e pen drive — a contraespionagem corporativa em 2026
O segredo industrial vale mais que o servidor onde mora — e vaza por gente, não por firewall. As práticas de proteção que a ISO 27001 e a…
-
A IA pode ser inventora? O caso DABUS respondeu — e criou o novo dever de casa dos departamentos de P&D
Tribunais do mundo inteiro negaram patentes a uma IA listada como inventora. A questão prática que sobrou: como proteger invenções criadas com IA — e documentar a contribuição…
-
NIST CSF 2.0: o framework que virou a língua franca da cibersegurança — agora com governança no centro
A atualização de 2024 adicionou a função “Govern” e mirou empresas de todos os portes. Entenda por que conselhos e reguladores falam CSF — e como ele convive…
-
Data Act e a nova economia do dado: a Europa decidiu quem é dono dos dados das suas máquinas
Aplicável desde setembro de 2025, o Data Act dá a usuários — pessoas e empresas — o direito aos dados gerados por seus dispositivos conectados, e facilita a…
-
O que 7 anos de GDPR ensinam a quem aplica a LGPD hoje: 5 lições compradas caro na Europa
Bilhões de euros em multas depois, os padrões ficaram nítidos: consentimento forçado, transferências, retenção infinita — os erros já têm mapa. Aproveite.
-
DORA: a lei que obrigou o sistema financeiro europeu a provar resiliência digital — e o recado para o Brasil
Em aplicação desde janeiro de 2025, o DORA cobre gestão de riscos de TIC, testes de resiliência, incidentes e — o ponto sísmico — supervisão direta de fornecedores…
-
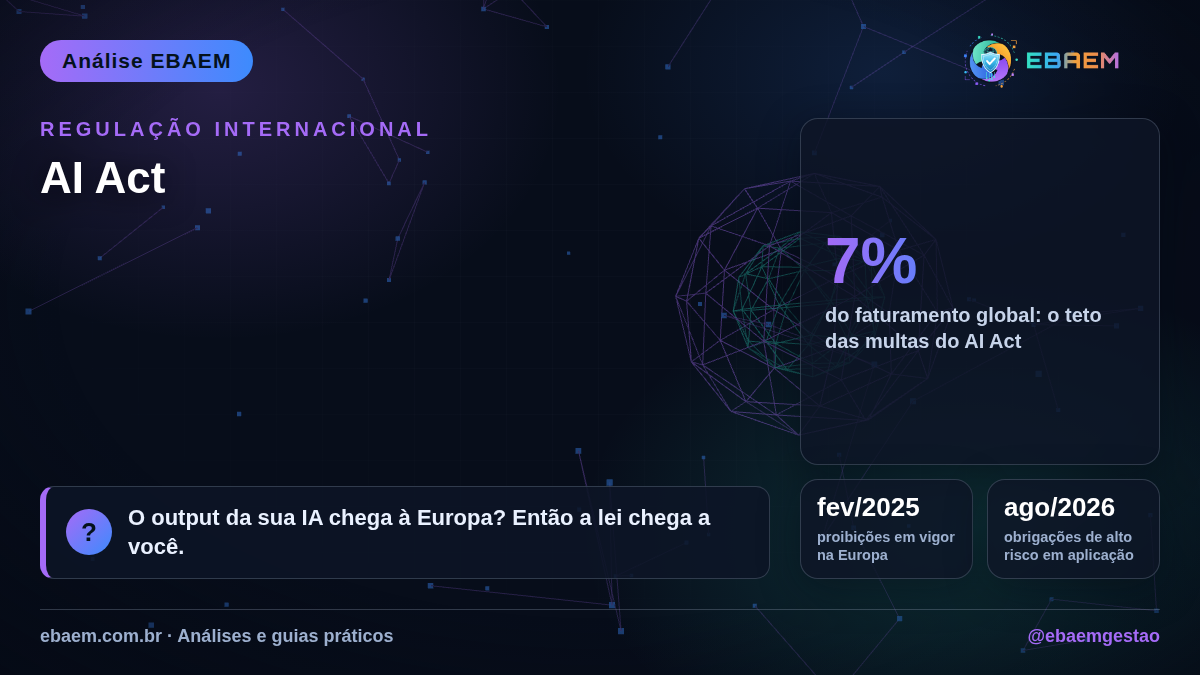
AI Act: o guia executivo da primeira lei geral de IA do mundo — prazos, riscos e o que vale para empresas brasileiras
Proibições desde 2025, obrigações de alto risco em 2026, multas de até 7% do faturamento global — e alcance extraterritorial que pega exportadores brasileiros.
Quer receber análises antes do mercado?
Fale com nosso time e entre para a lista de conteúdos exclusivos da EBAEM — sem spam, só o que ajuda a decidir.