
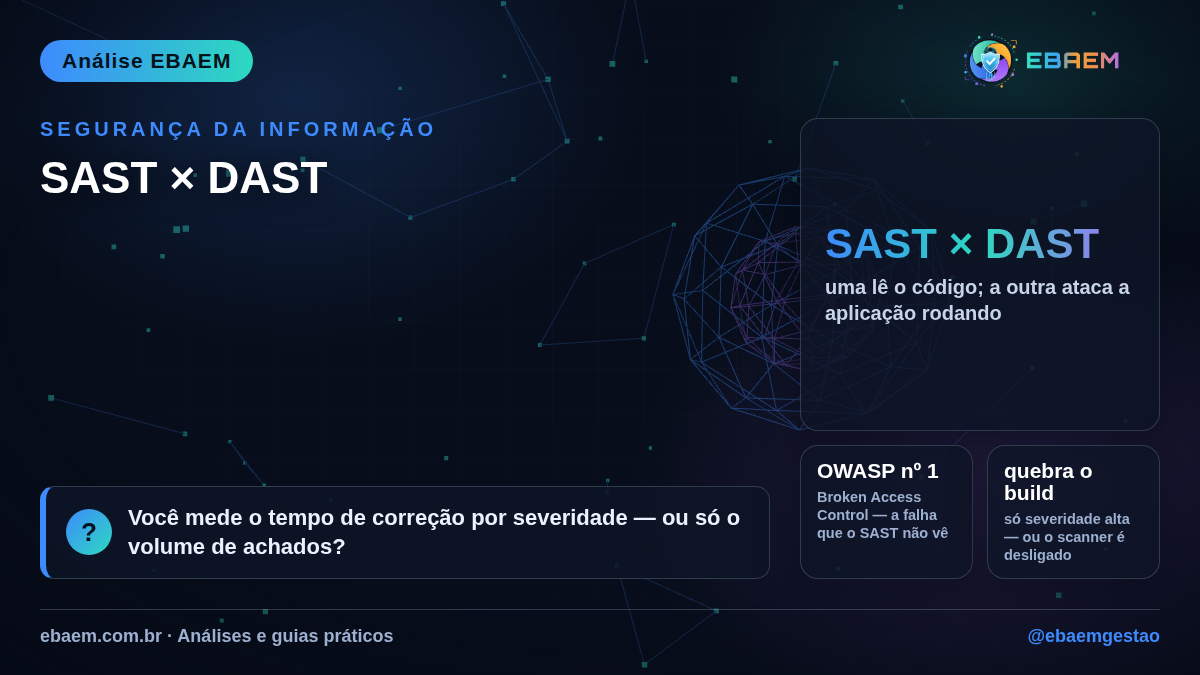
Times de desenvolvimento vivem um paradoxo: o scanner estático aprova, o teste dinâmico derruba — ou o contrário. Não é defeito das ferramentas; é que SAST e DAST enxergam metades diferentes do mesmo problema, e tratá-las como concorrentes é o erro que mantém vulnerabilidades em produção.
O que cada lente enxerga
SAST (análise estática) lê o código-fonte sem executá-lo: encontra injeções, criptografia fraca e segredos hardcoded ainda no editor — barato de corrigir, mas cego para configuração de ambiente e falhas de autenticação em tempo real. DAST (análise dinâmica) ataca a aplicação em execução como um invasor: enxerga o comportamento real — headers, sessões, encadeamentos — mas não aponta a linha do código. Juntas, cobrem o ciclo: a estática previne, a dinâmica valida.
A integração que o time aceita
Regra de ouro: severidade alta quebra o build; o resto vira backlog priorizado — scanner que bloqueia tudo é scanner desligado na semana seguinte. Resultados precisam chegar com contexto (trecho, evidência, referência OWASP/CWE e correção sugerida) dentro do fluxo do desenvolvedor. É assim que estruturamos o módulo SAST×DAST da nossa plataforma: menos ruído, correção rastreável e tendência visível para o gestor.
A categoria líder do OWASP Top 10 mudou de sintoma para causa: “Broken Access Control” assumiu o topo — e é justamente o tipo de falha que o SAST sozinho raramente pega, porque mora na lógica de negócio, não na sintaxe.
Referências e legislação
- OWASP Top 10 · As categorias de risco mais críticas em aplicações web — acessar
- ISO/IEC 27001:2022 — controle 8.28 · Codificação segura
- NIST SSDF (SP 800-218) · Framework de desenvolvimento seguro — acessar
Métrica que recomendamos acompanhar: tempo médio entre a detecção e a correção por severidade. Volume de achados assusta; velocidade de correção protege.
— Núcleo Técnico EBAEM · Empresa Brasileira de Assessoria Executiva e Multidisciplinar
Como a EBAEM ajuda: fale com nosso time e transforme este tema em plano de ação na sua organização.