
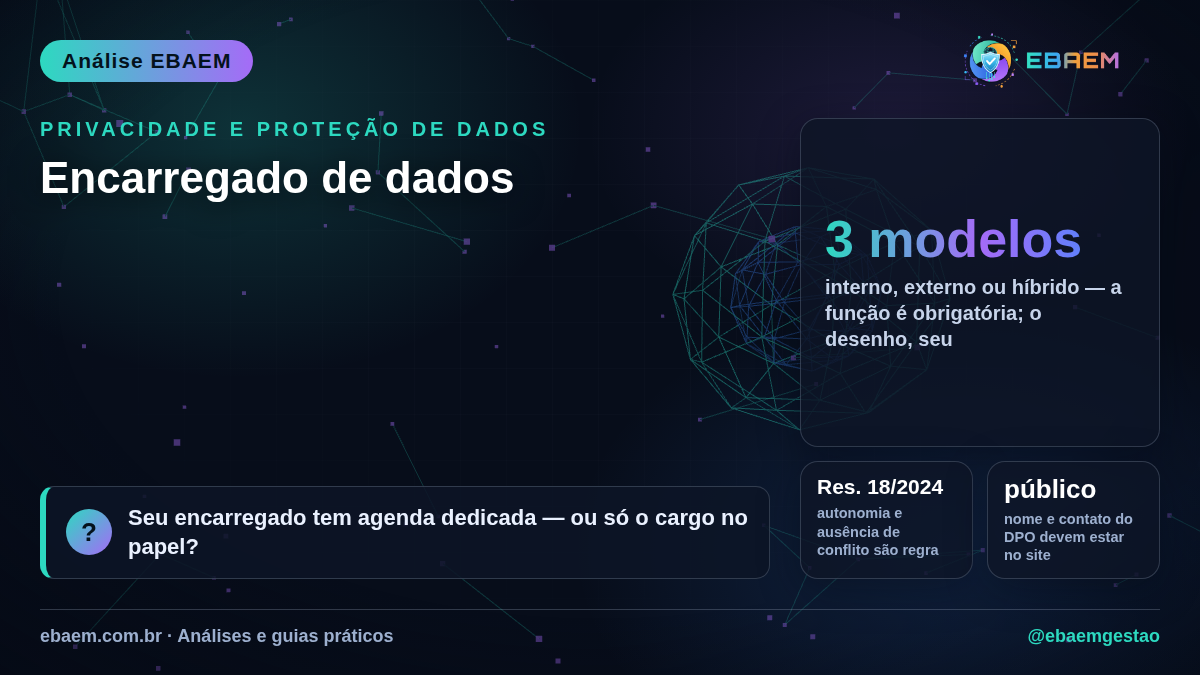
Toda organização que trata dados pessoais precisa indicar um encarregado (DPO) — a regra vale com poucas exceções, e o regulamento da ANPD sobre o tema consolidou a exigência de indicação formal, publicidade do contato e ausência de conflito de interesses. A pergunta gerencial é outra: quem deve exercer a função?
Os três modelos, sem filtro
Interno dedicado: máxima proximidade do negócio, custo alto, risco de conflito se acumular funções (o gerente de TI que se autoavalia). Externo (DPO as a service): especialização imediata, independência e custo previsível — mas exige contrato com SLA claro de resposta a titulares e incidentes. Híbrido: ponto focal interno + retaguarda especializada externa; é o desenho que mais cresce no mercado brasileiro, especialmente no médio porte.
Critérios que decidem
Volume e sensibilidade dos dados (saúde e financeiro pedem mais proximidade), maturidade interna, orçamento e — decisivo — conflito de interesses: a ANPD é explícita quanto à necessidade de evitar que o encarregado fiscalize a si mesmo. Seja qual for o modelo, o nome e o contato precisam estar públicos no site, e a função precisa de acesso real à alta direção.
No modelo europeu que inspirou a LGPD, o DPO tem proteção quase trabalhista: o GDPR proíbe demiti-lo ou penalizá-lo por exercer a função. A LGPD não replicou a blindagem, mas o regulamento da ANPD caminhou na mesma direção ao exigir autonomia técnica e suporte da direção.
Referências e legislação
- LGPD, art. 41 · Indicação e atribuições do encarregado — acessar
- Resolução CD/ANPD nº 18/2024 · Regulamento sobre a atuação do encarregado — acessar
- GDPR, arts. 37–39 · Modelo europeu da função de DPO
O erro mais caro que vemos: nomear o jurídico ou a TI “no acúmulo”, sem hora dedicada. Encarregado sem agenda é encarregado no papel — e o papel, neste caso, é evidência contra você.
— Núcleo Técnico EBAEM · Empresa Brasileira de Assessoria Executiva e Multidisciplinar
Como a EBAEM ajuda: fale com nosso time e transforme este tema em plano de ação na sua organização.