
Enquanto a segurança olhava para o site, o tráfego mudou de lugar: a maior parte das requisições corporativas hoje é de APIs — móveis, integrações, parceiros. E as APIs concentram exatamente o que o atacante quer: dados estruturados e lógica de negócio, muitas vezes sem o mesmo escrutínio das aplicações visíveis.
BOLA: o risco número 1 é constrangedoramente simples
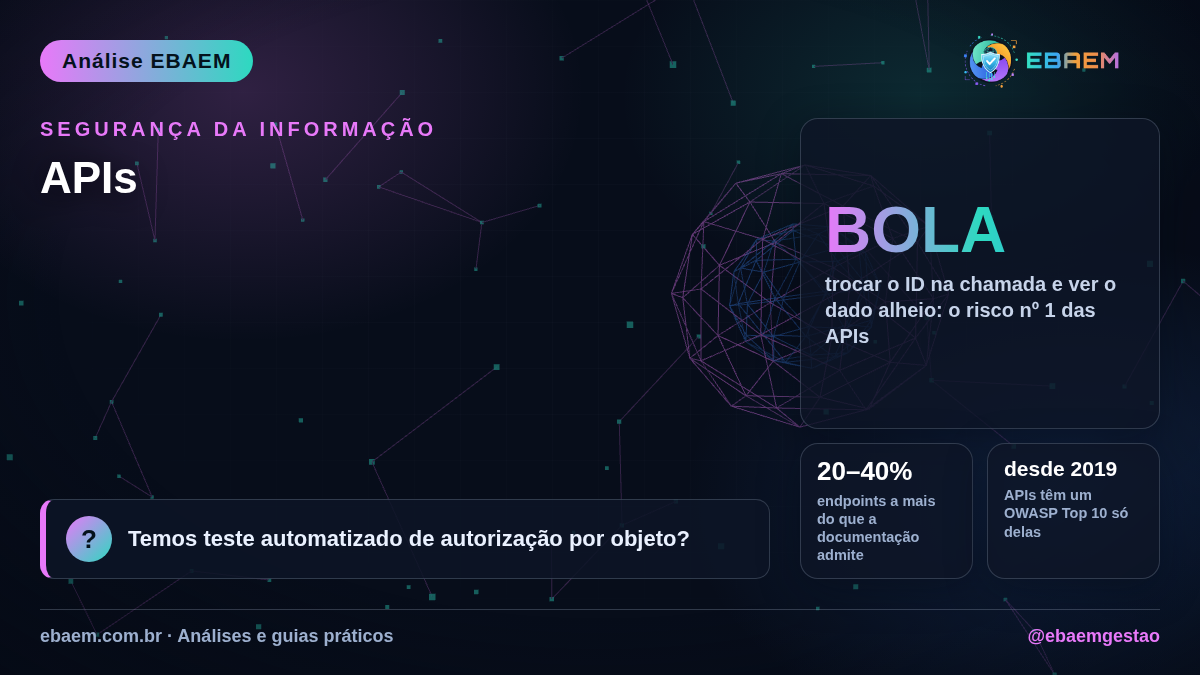
Broken Object Level Authorization — trocar o ID do recurso na chamada (/pedidos/1001 → /pedidos/1002) e receber o dado de outro cliente — lidera o OWASP API Security Top 10. Não exige ferramenta sofisticada, só uma API que valida quem você é, mas não o que é seu. Casos públicos com milhões de registros expostos nasceram exatamente assim.
Inventário antes de proteção
Não se protege o que não se lista: o programa de segurança de APIs começa com descoberta (incluindo as “zombie APIs” de versões antigas ainda no ar), segue com autenticação e autorização por objeto testadas, limitação de taxa e monitoramento de anomalias. Na avaliação de APIs da nossa plataforma, o inventário automatizado costuma revelar 20–40% mais endpoints do que a documentação oficial admite.
O OWASP mantém desde 2019 uma lista separada só para APIs — reconhecimento formal de que os riscos diferem dos das aplicações web tradicionais. “Unrestricted Access to Sensitive Business Flows”, da edição 2023, descreve ataques que abusam da regra de negócio legítima (ex.: esgotar estoque via bot) sem explorar nenhum bug técnico.
Referências e legislação
- OWASP API Security Top 10 (2023) · Riscos específicos de APIs — acessar
- ISO/IEC 27001:2022 — controle 8.26 · Requisitos de segurança de aplicações
- LGPD, art. 46 · Medidas de segurança nos tratamentos — inclui integrações — acessar
Pergunta de uma linha para sua próxima reunião técnica: “temos teste automatizado de autorização por objeto?”. Se a sala silenciar, você achou seu próximo projeto de segurança.
— Núcleo Técnico EBAEM · Empresa Brasileira de Assessoria Executiva e Multidisciplinar
Como a EBAEM ajuda: fale com nosso time e transforme este tema em plano de ação na sua organização.