
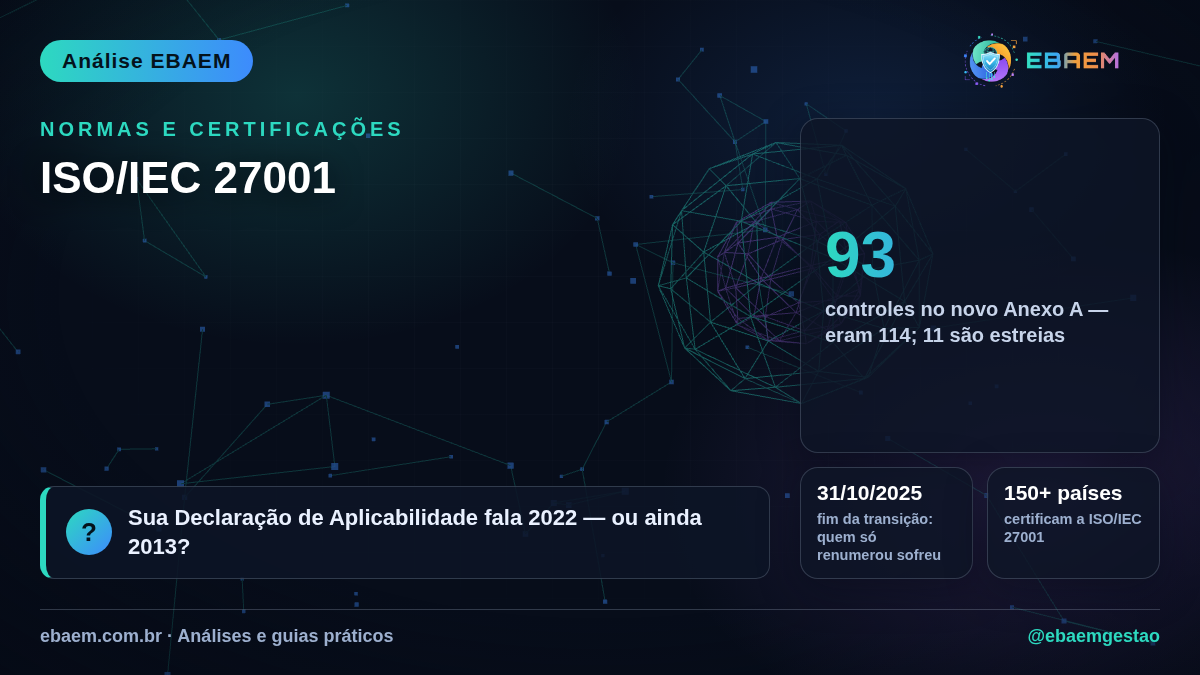
Quando a ISO/IEC 27001:2022 foi publicada, muita gente tratou a revisão como cosmética. O período de transição — encerrado em 31 de outubro de 2025 — provou o contrário: quem apenas renumerou controles sofreu com não conformidades, e quem entendeu a lógica nova saiu na frente.
De 114 para 93 controles — e 11 estreias
O Anexo A foi reorganizado em quatro temas (organizacionais, pessoas, físicos e tecnológicos), fundindo controles redundantes e criando 11 novos — entre eles inteligência de ameaças, segurança em nuvem, prevenção de vazamento de dados (DLP), monitoramento de atividades e codificação segura. A mensagem é clara: o SGSI moderno precisa enxergar nuvem, dados e desenvolvimento — não só firewall e crachá.
O que o auditor cobra primeiro
Três pontos concentram apontamentos: a Declaração de Aplicabilidade atualizada para a nova estrutura (com justificativas reais, não copiadas), evidências dos controles novos e a análise de mudanças climáticas incorporada ao contexto — sim, a Amd 1:2024 inseriu o clima como fator de contexto em todas as normas de sistema de gestão. Auditor experiente abre exatamente por aí.
A ISO/IEC 27001 é certificável em mais de 150 países e cresceu dois dígitos ao ano na última década — no Brasil, a demanda disparou após a LGPD, porque o selo virou evidência prática de “medidas técnicas e administrativas aptas” exigidas pelo art. 46 da lei.
Referências e legislação
- ISO/IEC 27001:2022 · Sistema de gestão de segurança da informação — requisitos
- ISO/IEC 27002:2022 · Guia de implementação dos 93 controles
- Lei nº 13.709/2018 (LGPD), art. 46 · Medidas de segurança exigidas dos agentes de tratamento — acessar
Vimos organizações gastarem meses “de-para” de controles sem repensar riscos. A transição foi a melhor chance em dez anos de faxina no SGSI — quem a usou assim certificou mais rápido e gastou menos.
— Núcleo Técnico EBAEM · Empresa Brasileira de Assessoria Executiva e Multidisciplinar
Como a EBAEM ajuda: fale com nosso time e transforme este tema em plano de ação na sua organização.